こんにちは。高知県高知市で情報処理支援機関として企業さまに伴走支援を提供している、株式会社ICUの川島です。
一昨日の昼過ぎ、ホームページを動かす仕組みである「PHP」に重大な弱点(脆弱性)が見つかりました。総理や国家サイバー統括室からも注意喚起が出て、ニュースでご覧になった方もいらっしゃるかもしれません。
私は、昼過ぎに第一報をキャッチしてすぐ対応に入り、修正版が公開された23時から本格的な切り替え作業へ。すべてのお客様の対応を終えたのは、翌朝の7時でした。
こんなご相談をいただくことがあります。
「ホームページって、作ったらそのまま放っておいて大丈夫ですよね?」
大丈夫ではありません。ホームページを「作る」ことと「守る」ことはまったく別の仕事です。ただ、多くの方の意識は「作る」に向いていて、「守る」はなかなか視界に入りません。
修正版のない10時間、何ができるか
PHPは、世界中のホームページの約7割で使われているプログラム言語です。ブログ機能のWordPressもそうですし、お問い合わせフォームも、一般的にはほとんどがPHPで動いています。
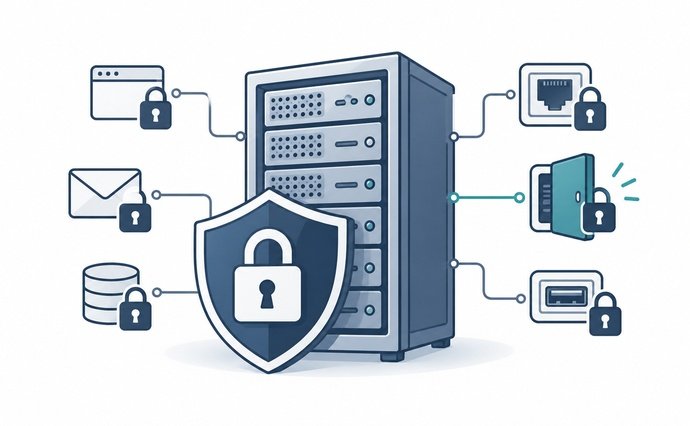
今回の弱点は、外部から不正にサーバーへ侵入できてしまうというもので、PHPのコア開発者自身が「公開サーバーをオフラインにして対処してください」と呼びかけるほどの深刻さでした。
昼過ぎから修正版が出る23時まで、約10時間。その間、すべてのサーバーが攻撃を受けうる状態です。修正版を待たずに、まず攻撃に使われそうな入口をふさぐ暫定設定を一サイトずつ施しました。23時に修正版が出てからは切り替えを進め、表示確認と侵入されていないかの確認まで終えたのが翌朝のことです。
「パッチを当てれば安心」ではない
セキュリティ対応でよくある誤解が、「修正プログラムを当てれば終わり」という考え方です。
パッチはもちろん必要です。しかし、パッチが出るまでの数時間、ホームページは無防備な状態にさらされています。その間に攻撃の入口をふさげるかどうかは、日頃からサーバーの中身を把握していなければできません。
もう一つ。AIでホームページを作れるようになったことで、「自力でなんとかなる」と考える方が増えています。作ること自体は確かに簡単になりました。ただ、こうした有事に何が危険で、どこを確認し、どの順番で手を打つかを判断できるのは、セキュリティの「怖さ」を知っている人だけです。知識と経験を重ねるほど、怖さが見えてくる。私はそういう分野だと思っています。
保守の状態を確認してみてください
ここで一つ、やっておいてほしいことがあります。自社のホームページの保守について、今、誰が何をやっているか確認してほしい。
制作会社に依頼された方は、保守契約が今も有効か、担当者の連絡先がすぐ出てくるか。わからなければ、制作会社に電話して「今の保守状況を教えてください」と聞くだけで構いません。ご自身やスタッフで作った方は、サーバー本体、プログラムを処理するPHP、ページを形にしているWordPress。それぞれがまったく別のソフトで、それぞれに更新が必要です。定期的にできているでしょうか。
「誰に連絡すればいいかわからない」という状態が、実は一番危険です。平時のうちに把握しておけば、いざというときの動き出しがまるで違います。
報告メールへの、思わぬ反応
今回、対応が終わった後にお客様へ報告メールをお送りしたところ、午前中だけでも20社ほどお返事をいただきました。「心配していました」「安心しました」と。皆さんニュースで見て、気になっていたんですね。
お客様との距離感が近く、顔の見える感じがするから安心していただけているのだなと思いました。この期待に応えていかなくてはと、改めて感じた出来事でした。