こんにちは。高知県高知市で情報処理支援機関として企業さまに伴走支援を提供している、株式会社ICUの川島です。
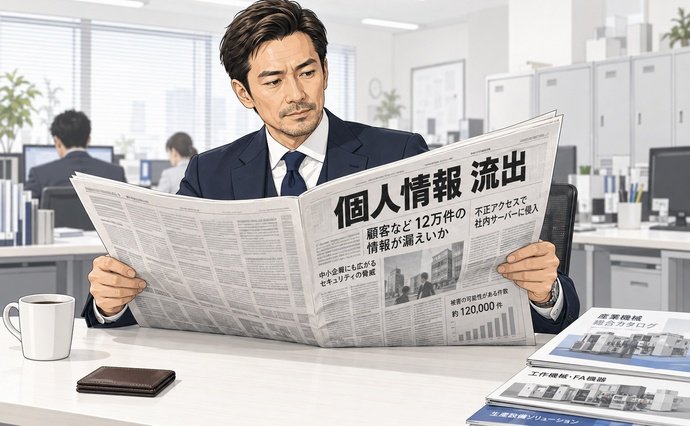
この夏以降、不正アクセスによる情報漏洩のニュースが止まりません。大手カーシェアサービスで約660万アカウント分の個人情報と運転免許証画像約160万件。大手通信会社のメール基盤から約1,223万人分のメールアドレス。中央省庁、大手鉄道グループ、公立大学と、業種を問わず被害が続いています。
このブログでも情報漏洩については何度かお伝えしてきましたが、ここ数ヶ月は異常と言っていい状況です。
こんなご相談をいただくことがあります。
「会員の情報をホームページで管理したいのですが、会員制サイトは作れませんか?」
せっかくのご依頼ですが、当社ではお断りすることが少なくありません。自社のWebサーバー(ホームページのサーバー)には個人情報を持たないことが、最も確実な防御だと私は考えています。
狙われているのは通販サイトだけではない
数年前は、情報漏洩といえばECサイトのクレジットカード情報が中心でした。しかしこの数ヶ月の被害を見ると、通信、保険、鉄道、食品物流、電力、行政、大学、医療、証券と、ほぼすべての業種に広がっています。個人情報を持っている組織であれば、業種に関係なく標的になる時代です。
警察庁の統計では、2026年上半期のランサムウェア(データを人質にして身代金を要求するウイルス)の被害は123件で過去最多。そのうち約64%が中小企業でした。攻撃者側もAIで脆弱性の探索やフィッシングメールの生成を自動化しており、攻撃のコストが下がっています。これまで狙われなかった規模の会社も、攻撃者のスキャンの対象になってきています。
「脅威」と「脆弱性」だけ見ていませんか?
セキュリティの話になると、脅威(ハッカーやウイルス)と脆弱性(システムの穴)に注目が集まります。どちらも大事です。しかし私は、「資産」という視点が見落とされていると感じています。
情報セキュリティのリスクは「資産」「脅威」「脆弱性」の3つが揃って初めて発生します。極端な話ですが、脅威があり脆弱性があっても、守るべき価値のある資産がサーバーになければ、リスクにはなりません。
50年ほど前の日本の田舎では、タンス預金をしているのに鍵をかけない家が多かったそうです。泥棒という脅威がいなかったからです。しかし現在のインターネット上には、世界中から24時間、侵入を試みる脅威(悪意のある人間、ボット、AI)があります。そこに個人情報という資産があれば、狙われる確率はグンと高まります。
ホームページには個人情報を置かない
会員制サイトのご相談をお断りするのは、お客様のことを考えてのことです。会員の個人情報をWebサーバーに置けば、セキュリティの継続的なアップデートと保守管理が必要になります。お客様が想定されている費用、保守にかかるコスト、そして情報が漏洩したときの損害。この3つを天秤にかけると、自社のWebサーバーで個人情報を持つべきではないという結論になります。
どうしても会員情報の管理が必要なお客様には、そうした情報をしっかり守れる既存のサービスをご紹介しています。機密情報を含むデータベースの管理を専門にしている会社であれば、ノウハウも保守体制も緊急時の対応も整っています。
経営資源の限られた中小企業が、自前で同じ水準を維持し続けるのは現実的ではありません。
脆弱性をなくすことはもちろん大事です。しかしその前に、自社のホームページのサーバーに今どんな情報が保存されているか、制作会社や管理者に確認してみてください。お問い合わせフォームの送信データがずっと残っていないか。使わなくなった会員データが放置されていないか。不要な情報を減らすだけでも、リスクは確実に下がります。
見直すきっかけにする
今の時代、脅威を完全に防ぐことはできませんし、脆弱性をゼロにすることもできません。だからこそ、サーバーに置く資産そのものを減らす。それが中小企業にとって、最も現実的な情報セキュリティの考え方だと私は思います。
ここ数ヶ月のニュースは、自社の情報管理のあり方を見直す良いきっかけです。
不要なデータがWebサーバーに置かれていないか、再確認してみましょう。