こんにちは。高知県高知市で情報処理支援機関として企業さまに伴走支援を提供している、株式会社ICUの川島です。
今月、ランサムウェアグループ「Qilin(キリン)」の中心メンバーとされるロシア国籍の男が、大阪市内でドイツ当局に引き渡されたという報道がありました。この男は5月に旅行中の大阪で拘束され、10月2日にドイツへ移送されています。Qilinは、2022年以降62か国で2,100以上の組織を攻撃し、2025年には年間1,000件を超える攻撃件数で世界最多を記録したグループです。昨年9月にはアサヒグループホールディングスが攻撃を受け、国内約30工場の生産が一時停止する事態になりました。
Qilinは今回の件を受けた声明で、日本を「世界最悪のコンピュータセキュリティ体制を持つ国のひとつ」と名指しし、「日本の企業や政府機関に対する攻撃は今後も増加する」と警告しています。脅しではなく専門家としての見解だ、とも。
今年に入って、不正アクセスによる情報漏洩を公表した企業・団体は10月6日時点で121件を超えました。大手カーシェアサービスの約660万アカウント、焼肉きんぐの約1,078万件、大和証券、セイコーマートと、身近なサービスの名前が次々と並んでいます。警察庁の統計では、2026年上半期のランサムウェア被害は123件で過去最多。そのうち約64%が中小企業でした。
こんなご相談がありました。
「パスワードは使い回すなと言ってはいますが、正直、守れているか分かりません。」
結論としては、パスワードの管理を個人の注意に頼るのではなく、会社の仕組みにすることが大切です。ツールとルールで守るのです。
不正アクセスの多くは「盗まれたパスワード」から始まる
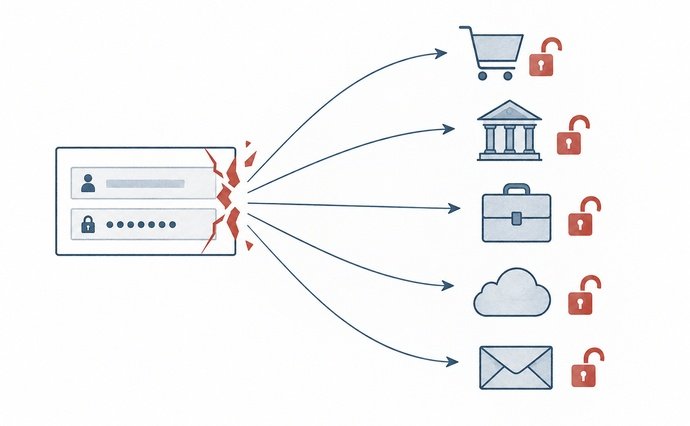
大規模な情報漏洩が起きると、流出したメールアドレスとパスワードの組み合わせが攻撃者の手に渡ります。パスワードを暗号化せずにそのまま保管していたサービスから流出するケースも少なくありません。攻撃者はその組み合わせを、別のサービスにも片っ端から試します。リスト型攻撃と呼ばれる手口です。
転職サイト「女の転職type」では、114万回を超える不正ログイン試行のうち、約3万8,000件が突破されました。このサイトから漏れたパスワードではなく、別のサービスで流出した同じパスワードが使われていたということです。
ここが怖いところで、自社がどれだけ厳重にパスワードを管理していても、社員が同じパスワードを他のサービスでも使っていれば、そちらが破られた時点で自社にも入られる可能性があります。パスワードの使い回しは、会社の外に鍵を置いているようなものです。
パスワードの使い回しは、注意では止まらない
セキュリティ会社大手のトレンドマイクロによる2026年調査では、パスワードを使い回している人の割合は84.3%でした。別のビジネスパーソン向け調査では、管理職で72.1%、非管理職で43.1%と、立場に関係なく使い回しが常態化しています。
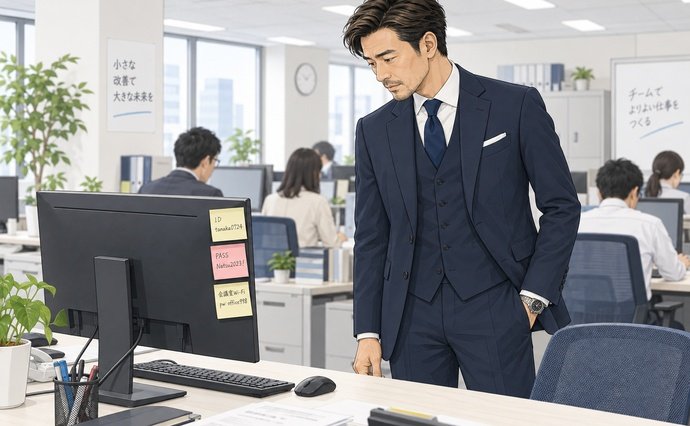
業務で使うサービスが10も20もある中で、全部を別のパスワードにして覚えておくのは現実的ではありません。結果、覚えやすい同じパスワードを使い回すか、メモに書いてモニターの横に貼っておく…お客さまの会社を訪問すると、そのような光景をよく見ます。これは社員の怠慢ではなく、人間の記憶力には限界があるという当たり前の話です。
「気をつけて」と注意喚起するだけでは、この状況は変わりません。個人の努力に頼っている限り、使い回しは無くなりません。これは意識の問題ではなく、仕組みの問題です。
パスワード管理ソフトを、会社に導入する
私がおすすめしているのは、1Passwordのようなパスワード管理ソフトを法人契約で全社に導入することです。当社でも使っています。年払いで1人あたり月額約1,440円($8.99)です。
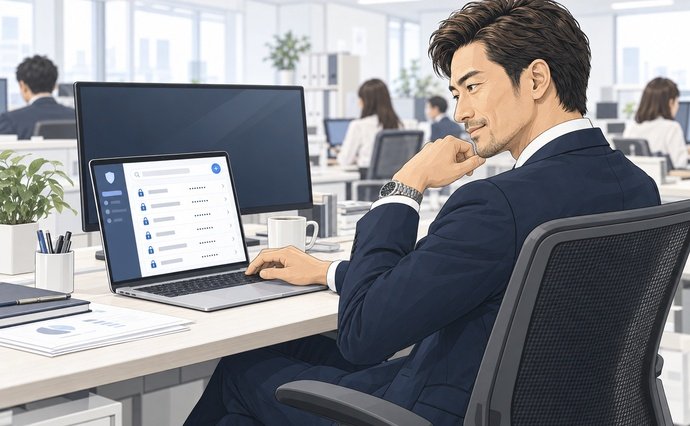
導入すると、社員はマスターパスワード1つだけ覚えれば済みます。各サービスのパスワードは、12文字以上のランダムな英数字記号でソフトが自動生成し、記憶してくれるので、覚える必要がありません。「英字の大文字・小文字・数字・記号を組み合わせた12文字以上」という、手作業ではとても管理しきれないパスワードを、すべてのサービスで自動的に使えるようになります。
実際の使い方もシンプルです。パソコンにはブラウザの拡張機能を入れておけば、ログイン画面を開いたときに自動でIDとパスワードを入力してくれます。スマートフォンでも専用アプリが同じ役割を果たすので、端末を問わず使える。新しいサービスに登録するときも、その場でランダムなパスワードを生成して保存できます。手作業でパスワードを考える場面がなくなります。
管理者が得られる安心
1Passwordの法人プランでは、「誰にどのパスワードを共有するか」を権限で設定できます。たとえば、経理だけが使う会計ソフトのパスワードは経理チームにだけ共有し、全社で使うグループウェアのパスワードは全員に共有する、といった使い分けが可能です。パスワードを変更すれば全員の端末に即座に反映される。
社員が退職したときはアクセス権を取り消すだけです。共有していたパスワードが何だったかを調べなおす必要はありません。また、パスワードの変更も一元管理ができるので、パスワードをひとつずつ変更して回る必要がありません。中小企業ほど、人の入れ替わりのたびにパスワード変更の漏れが起きやすいので、この仕組みは効きます。
Watchtowerという機能も見逃せません。自社で使っているサービスで情報漏洩が報告されたときに通知してくれます。「このサービスで漏洩があったので、パスワードを変更してください」と教えてくれるので、ニュースを追いかけなくても対応できます。
さらに、法人プランには社員一人ひとりに家族向けアカウント(1Password Families)が無料で付いてきます。家族4人まで招待でき、会社の管理者からは家族アカウントの中身は見えない設計です。福利厚生の一環として紹介すれば、社員にも喜ばれるはずです。
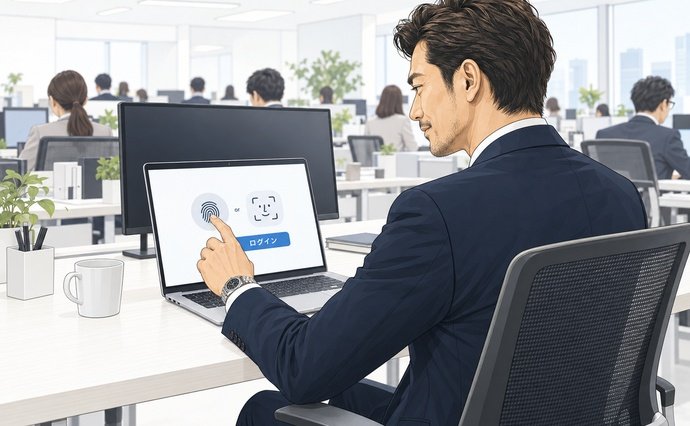
パスキーで、パスワードの先へ
パスワード管理と合わせて、パスキーも設定しておきたいところです。パスキーとは、パスワードの代わりにスマートフォンの指紋認証や顔認証でログインできる仕組みで、パスワードのように盗まれたり使い回されたりする心配がありません。
対応しているサービスはまだ限られていますが、Google、Apple、Amazonなど主要なサービスでは使えるようになっています。設定できるものから順に切り替えていくのが確実です。パスキーの仕組みについては以前の記事で詳しく解説していますし、保存場所や使えないときの確認ポイントも別の記事にまとめています。
特に気をつけたいのが、Googleアカウントのように他のサービスへのログインにも使っているアカウントです。「Googleでログイン」を使っている方は多いと思いますが、ここが乗っ取られると、連携しているサービスがすべて危険にさらされます。こうした主軸のアカウントこそ、パスワードとパスキーの両方を設定して、入口を二重にしておく必要があります。
これらのパスキーも、1Passwordで一元管理することができます。
守りの仕組みが、信頼を守る
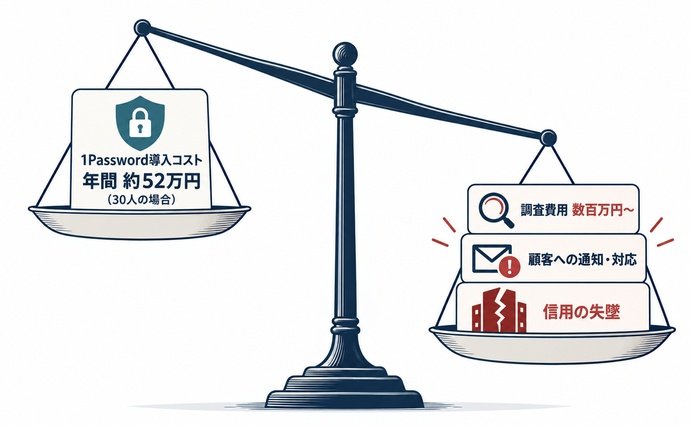
Qilinの声明は衝撃的ですが、裏を返せば基本的な対策で防げる攻撃が多いということでもあります。パスワード管理を仕組みにする。パスキーを使えるところでは使う。この2つだけでも、使い回しとパスワード盗用という主要な侵入経路をふさげます。
社員30人の会社なら、1Passwordの導入は月額約43,000円、年間でも約52万円。情報漏洩が起きたときの調査費用(数百万円以上かかることも珍しくありません)、顧客への通知と対応、そして何より信用の毀損と比べれば、十分に見合う投資だと私は思います。
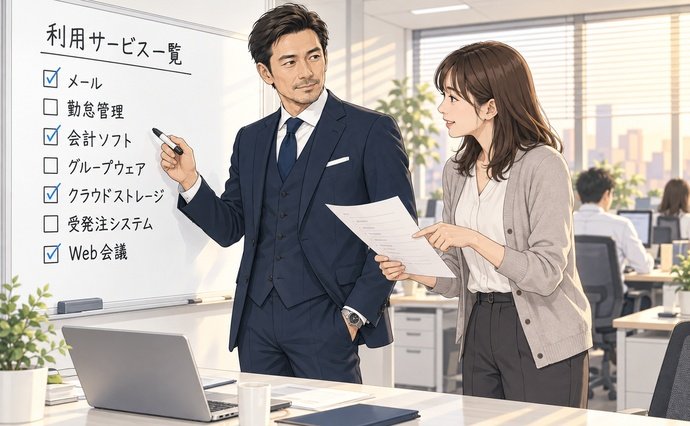
自社で業務に使っているサービスを思いつく限り書き出してみてください。メール、勤怠、会計、グループウェア、クラウドストレージ、各種のWebサービス。書き出してみると、想像以上に多いことに気づくはずです。
会社で使っているすべてのサービスと、全社員が使うパスワードをしっかり管理可能な状態にしていくことが、会社のセキュリティ管理の最初の一歩です。
気になることがあれば、いつでもお声がけくださいね。一緒に守りを固めていきましょう。