こんにちは。高知県高知市で情報処理支援機関として企業さまに伴走支援を提供している、株式会社ICUの川島です。
ここ1ヶ月ほど、このブログでは情報セキュリティに関する記事を集中的に掲載してきました。パスワード管理、なりすましメール、ホームページの安全対策と、さまざまな角度からお伝えしてきましたが、今日はもう少し基本的なところに立ち返ります。メールアドレスのパスワードについてです。
こんなご相談がありました。
「メールのパスワードは最初に設定してから一度も変えていないんですが、まずいですか?」
結論としては、メールアカウントのパスワードは、今お使いのサービス全体の安全に直結しています。何年も前の設定のままであれば、今日確認する価値があります。
メールアカウントが「すべての入り口」になっている
いま、多くのウェブサービスがメールアドレスを本人確認に使うようになりました。新規登録時の確認メール、パスワードを忘れたときの再設定リンク、ログイン時の確認コード。どれもメールの受信箱に届きます。
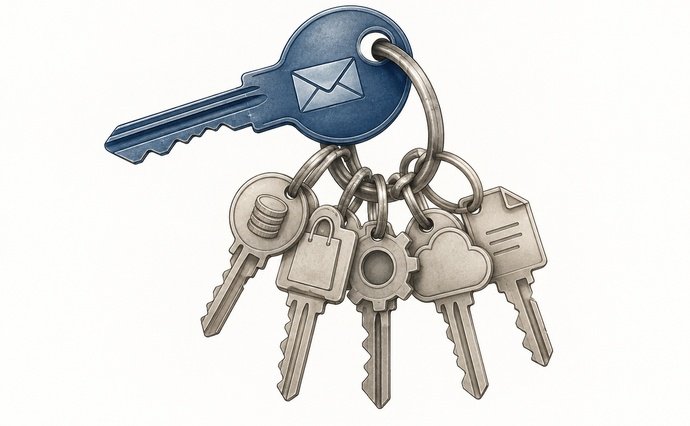
裏を返せば、メールアカウントに入れてしまえば、届いた再設定リンクや確認コードも全部手に入るということです。メールが1つ破られただけで、紐づいたサービスが芋づる式に乗っ取られる。そういう構造になっています。そのため、私はメールアカウントを”鍵束”だと考えています。銀行、通販、業務ツール。あらゆるサービスの鍵が、この1つのアカウントにぶら下がっている。
8文字のパスワードでは足りない時代
10年以上前にメールのパスワードを設定した方は、英数字8文字程度にしていることが多いのではないでしょうか。当時はそれが普通でしたが、いまは状況がまったく違います。
英字の大文字・小文字と数字を組み合わせた8文字のパスワードは、約218兆通りの組み合わせがあります。十分に多く聞こえるかもしれません。しかし、大文字・小文字・数字・記号を含めた12文字にすると、組み合わせはその約25億倍に跳ね上がります。たった4文字の差で、強度は桁違い。いまのコンピュータの処理速度を考えると、8文字の英数字は安心できる水準ではなくなっています。
もう一つ致命的なのが、パスワードの使い回しです。以前、お客さまのなかで、メールアカウントのパスワードと、通販サイトの会員パスワードを同じものに設定している方がいて、大変驚いたことがあります。その通販サイトから情報が漏れた時点で、メールアカウントも同じ組み合わせで突破される。メールが不正取得されてしまえば、そのメールアドレスで登録しているすべてのサービスが侵害されます。攻撃者はこのパターンをよく知っていて、漏洩した情報でメールアカウントへのログインを試すのは最も基本的な手口の一つです。
今すぐメールのパスワードを確認しましょう
やることはシンプルです。まず、メールアカウントのパスワードがいまどうなっているかを確認してください。
目安は、大文字・小文字・数字・記号を含めた12文字以上です。意味のある単語をそのまま使わず、推測しにくい組み合わせにすること。そしてもう一点、メールのパスワードはほかのどのサービスとも同じにしないこと。私はここが最も重要だと考えています。メールが最上位の”鍵”である以上、ほかのサービスと共有するのは、すべてのドアに同じ鍵をかけているのと変わりません。
変更の方法がわからなければ、メールを設定してくれた業者や社内の詳しい方に聞いてください。難しい作業ではないので、すぐ対応してもらえるはずです。
確認は5分、守れる範囲は広い
メールのパスワードは、一度設定すると何年もそのままになりがちです。しかし、その間にメールアカウントの役割は大きく変わりました。10年前とは比べものにならないほどのサービスが、いまやメール1つに紐づくようになりました。
確認して問題がなければ、安心材料が一つ増えます。強度が足りないとわかれば、気づけてラッキーでした。すぐに変更しましょう。パスワードの確認は5分もかかりませんから、今すぐ確認を。
当社のお客さまのうち、社内のパスワードを総点検・変更したいという場合は、お気軽にお声がけくださいね。