こんにちは。高知県高知市で情報処理支援機関として企業さまに伴走支援を提供している、株式会社ICUの川島です。
最近、不正アクセスによる個人情報の流出が非常に多いですね。先日(2026年9月)も、大手印刷会社が、業務を受託している損害保険会社の契約者データ約17万7千人分を、別の損害保険会社に誤って送付してしまう事故がありました。
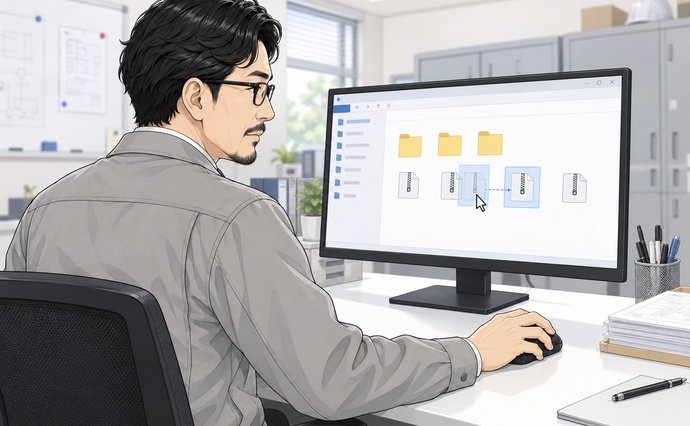
しかし、これは不正アクセスやウイルスではありませんでした。原因は、作業者がマウスのドラッグ&ドロップ操作で、送るべきでないファイルを一緒に選んでしまったことでした。
こんなご相談がありました。
「取引先にファイルを送ったあとで、関係ないファイルも混ざっていたかもしれないと気づいたんですが…」
情報流出のかなりの部分は、不正侵入ではなく日常の操作ミスから起きています。送る前に確認を挟むだけで、防げるものがほとんどです。
不正侵入より「うっかり」の方が多い
情報漏洩と聞くと、ハッカーに攻撃されるイメージが浮かぶかもしれません。しかし東京商工リサーチの調査では、上場企業の漏洩事故のうち、誤送信や紛失といった人為的ミスが原因だったものは約3割にのぼります。プライバシーマーク(Pマーク)取得企業の事故報告に至っては、誤送信と誤配達だけで全体の約65%を占めています。
冒頭の事故では、複数社分のZIPファイルが同じフォルダに入っている状態で、ドラッグ操作を誤り、受託元のファイルが別の会社向けのデータに混入しました。送付前の内容確認も行われていませんでした。大手企業でもこうした事故が起きるのですから、専任のIT担当者がいない中小企業にとっては、他人事ではありません。
パソコンの「便利な操作」が落とし穴になる
最近はドラッグ&ドロップでファイルを簡単に添付・移動できるようになりました。便利な反面、マウスが少しずれるだけで隣のファイルまで選択してしまうことがあります。フォルダの中身が多ければ多いほど、紛れ込むリスクも上がる。
もうひとつ、私がよく耳にするのがコピー&ペーストの失敗です。Ctrl+Cを押してコピーしたつもりでも、実際にはコピーされていないことがあります。そのままCtrl+Vで貼り付けると、出てくるのはひとつ前にコピーした内容。ビジネスチャットやAIツールに情報を入力する場面でも、こうした「コピーしたつもり」のまま送信してしまうことは十分ありえます。
どちらも、操作そのものが間違っているわけではありません。便利な機能を普通に使っているだけで、送るべきでない情報が混ざってしまう。そこが厄介なんです。
送る前の「ひと呼吸」を習慣にする
私は、大がかりなセキュリティ対策より、まず「送る直前に確認する習慣」の方が即効性があると考えています。
ファイルを送信する前に、添付したファイルを一度開いて中身を確認する。その確認ひとつで、冒頭の事故も防げた可能性があります。特に複数のファイルをまとめて送るときは、余計なものが混ざっていないか確認するのが鉄則です。
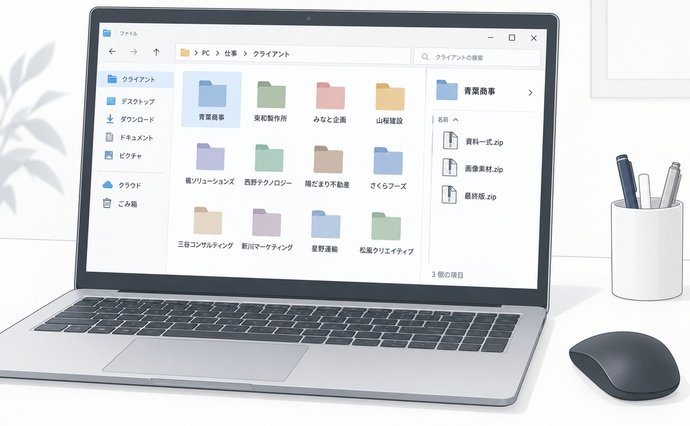
フォルダの管理も見直してみてください。複数社のデータを同じフォルダに入れておくと、選び間違いが起きやすくなります。取引先ごとにフォルダを分けておけば、選び間違いのリスクはぐっと下がります。
コピー&ペーストの場合は、貼り付けたあとに内容を目で確認する癖をつけると安心です。メールやチャットの送信ボタンを押す前に、宛先と本文をもう一度見る。一呼吸、目視で確認をする習慣をつけましょう。
操作ミスは、誰にでも起こる
セキュリティ事故と聞くと、つい「うちには関係ない」と思いがちです。しかし冒頭のご相談のように、送ったあとで気づいても送信は取り消せません。今回取り上げたような操作ミスは、パソコンを使う人なら誰にでも起こりえます。
高度なセキュリティシステムの導入も大事かもしれません。しかし、送信ボタンを押す前に一度立ち止まって確認する方が、現実にはより効果が高いと思います。
添付ファイルを開いて確認した後に送信ボタンを押す、貼り付けた内容を確認してから送信する。その数秒の手間が、一番コストのかからないセキュリティ対策だと思いますよ。