こんにちは。高知県高知市で情報処理支援機関として企業さまに伴走支援を提供している、株式会社ICUの川島です。
今年の5月、ChatGPTを開発しているOpenAIのシステムが外部から侵害されました。AI開発の最先端を走る企業です。どれほど高度な攻撃だったのだろうと思いましたが、調べてみると、想像していた話と少し違いました。
こんなご相談がありました。
「ホームページのセキュリティは、制作会社に任せておけば大丈夫ですよね?」
任せること自体は正しい判断です。ただ、何をどこまで任せているのかは把握しておくべきだと、私は思っています。今回のOpenAIの件は、その大切さをよく示しています。
狙われたのは、ソフトウェアの共通部品だった
ソフトウェアを作るとき、すべてをゼロから作る会社はほとんどありません。世界中の開発者が公開している部品(プログラムのパーツ)を組み合わせて作ります。今回、その部品を配る仕組みそのものが攻撃されました。
攻撃者は、広く使われているソフトウェア部品の配布元に悪意のあるコードを忍び込ませました。OpenAIの開発環境がその部品を取り込んだ結果、従業員のデバイスが感染しました。同じ部品を使っていた他のAI企業やソフトウェア会社にも、同時に被害が出ています。
OpenAIが自社で作成したコードには問題がなかった。やられたのは、その下で使われていた共通の部品です。
「更新システムを最新にしているから大丈夫」では足りない
この構造は、ホームページでも同じです。
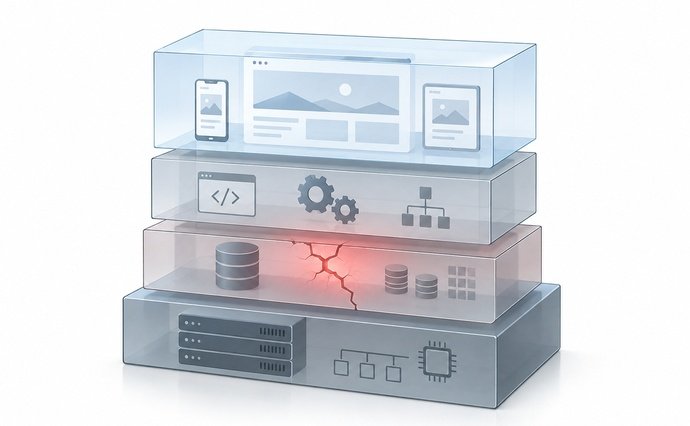
以前の記事で、WordPressに重大な脆弱性が見つかった件をお伝えしました。あのとき穴があったのはWordPress本体でした。では、WordPressを最新にしていれば万全かというと、そうとは言い切れません。WordPressの裏側にも仕組みがあるからです。画像を処理するプログラム、データベース、ホームページを動かすためのプログラム、サーバーのOS。
つまり、ホームページを更新するシステムだけ新しくしても、表から見えないプログラムに穴が見つかれば、そこから入られる可能性がある。
しかも、公開されたときには安全だったソフトウェアに、後から弱点が見つかることは珍しくありません。OpenAIの件も、そのパターンでした。
保守の範囲を確認しておく
自社のホームページの保守を、誰が、どこまでやっているか。確認してみてください。
更新システムのバージョンアップだけなのか。裏側のプログラムまで見てもらえているのか。制作会社に任せている場合、保守契約にどこまで含まれているか。はっきり思い出せなければ、一度問い合わせるだけでも状況がわかります。
特に気をつけたいのは、制作会社に作ってもらったあと、自社のサーバーに設置してそのまま運用しているケースです。作った時点では問題がなくても、その後に見つかる弱点への対応は、誰かが継続的にやらなければなりません。放置している期間が長いほど、システムの弱点はたまっていきます。
AIツールの進化で攻撃のコストも下がっており、守る側と攻める側のいたちごっこは以前より速くなっていると私は感じています。だからこそ、保守は止めるわけにはいきません。
発信を続けるなら、守り続ける体制が要る
ホームページは、インターネット上で24時間動き続ける情報システムです。作ったときに万全でも、時間が経てば状況は変わる。制作と保守はセットだと、私は考えています。
自社だけで運用していると、更新システムの管理はできても、見えない部分の仕組みまではなかなか手が回らないものです。手が回らない部分は、私たちのような外部の事業者にご相談ください。ホームページを安心して使い続けるには、しっかりした保守体制が欠かせないと思います。