こんにちは。高知県高知市で情報処理支援機関として企業さまに伴走支援を提供している、株式会社ICUの川島です。
2026年11月、メモや資料をまとめるサービス「Notion」が、AI機能のチャット記録の一部が外部に漏れたおそれがあると発表しました。対象はNotionを使う組織の1%未満ですが、国内でも、社員が入力した取引先の担当者名などが含まれていたと公表した会社が出ています。
Notion本体が侵入されたわけではありません。NotionがAIの処理を任せていた外部の業者、Fireworks AIが不正アクセスを受けたことが原因でした。
このニュースの後、こんなご相談がありました。
「うちも社内でAIを使い始めています。何に気をつければいいですか?」
結論としては、会社の情報を、どの会社に、何を、どこまで渡すのかを決めておくことです。そして、会社が認めていないAIを社員が使っていないかも、あわせて確かめておくと安心です。
AIの裏で、別の会社にも情報が渡っていた
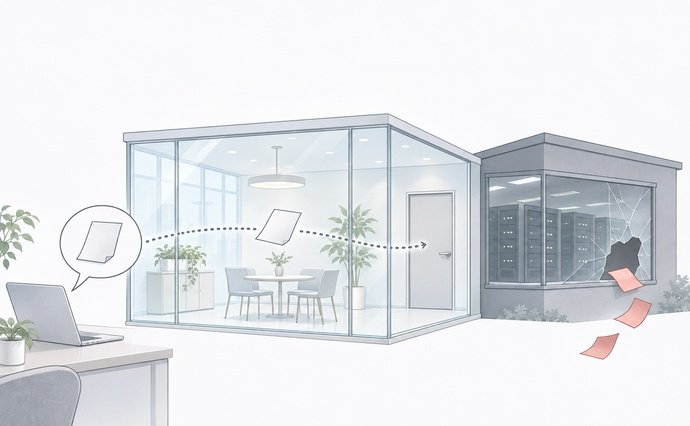
今回のポイントは、利用者からは見えない業者が間に入っていたことです。Notionに入力したつもりの文章が、AIを動かす下請けのFireworks AIにも渡っていました。Fireworks AIは、公開されているAIの頭脳部分(AIモデル)を預かり、速く安く動かすことを請け負う会社です。
ChatGPTのOpenAI、ClaudeのAnthropic、GeminiのGoogleのように、AIを作った会社のサービスを直接使えば、情報の預け先は基本的にその会社です。AI機能を組み込んだ別のサービスを使うと、そのサービスの会社と、裏で処理を請け負う会社が加わります。預け先が増えれば、事故が起きうる場所も増えます。
社員が個人で使うAIにも、同じ問題がある
会社の知らない預け先は、社員の個人契約のAIからも生まれます。会社がAIを用意していない、あるいは用意したもので足りず、社員が自分で無料や有料のAIを使っている状態です。こうしたものは「シャドーIT」と呼ばれます。
本人に悪気はないでしょう。しかし、こうしたAIが使われていると、会社が情報の取り扱い方針を決めたとしても、社員の個人アカウントにはそのルールが届きません。そこに入力した取引先の情報は、会社からは見えず、会社が消すように求めるのも難しくなります。
情報の預け先のルールを決め、社内で使われているAIを確かめる
私の会社では、AIは原則として、AIを作った会社のサービスを直接使うルールにしています。NotionのようにAI機能を組み込んだサービスを使うときは、漏れても困らない情報だけを入れます。どの会社をどこまで信頼するかは会社ごとに違ってよいのですが、私は、この線引きを会社として決めておくことが何より大事だと考えています。
ルールを決めても、社員が実際に何を使っているかがわからなければ守られているか確かめられません。最初は、社内でどのAIが使われているかを聞いてみることです。会社で契約したもの、社員が個人で使っているもの、ほかのサービスに組み込まれたAI機能まで書き出します。シャドーIT全般の確かめ方は、以前の記事(社員の「個人アカウント」に、会社のデータが入っていませんか)でも書きました。
調べているなかで、もし個人のAIが見つかっても、責めるのではなく事情を聞くようにしましょう。そこには、会社のAIだけでは足りないという現場の声があるのかもしれません。必要なものは会社として正式に用意したほうが、結果的に情報は守られると私は思います。
外に出す情報は、出す先と中身で考える
今回の件は、AIを使うこと自体が危ないという話ではありません。情報を預ける先が増えれば、そのぶん事故が起きうる場所も増える、ということです。だからこそ、情報を預ける先を会社として絞ること、そして社員が個人で使っているAIを把握すること。この2つを押さえておけば、どこに何を入れてよいかを社員に示せます。
社内で使われているAIを調査して書き出してみると、思っていたより多くの名前が並ぶかもしれません。ルールづくりで迷ったら、お声がけくださいね。