こんにちは。高知県高知市で情報処理支援機関として企業さまに伴走支援を提供している、株式会社ICUの川島です。
今回の記事は、いつもより少し長くなっています。ただ、個人でも会社でも知っておいていただきたい内容を詰め込んでいますので、気になるところだけでも目を通していただければ幸いです。
ここ数ヶ月、大手企業の情報漏洩やサイバー攻撃のニュースが続いています。「自分の会社は大丈夫だろうか」「何か対策しないといけないのはわかるけど、何から手をつければいいのか」と不安に感じている方も多いのではないでしょうか。
こんなご相談をいただくことが増えました。
「セキュリティが心配なんですが、うちみたいな小さい会社でも狙われることってあるんですか?」
あります。警察庁の統計によると、ランサムウェア(身代金を要求するウイルス)の被害に遭った企業のうち、約6割が中小企業です。結論から言えば、会社の大きさに関係なく、インターネットにつながっている限り、攻撃を受ける可能性はあります。
そして今、私はこのリスクがさらに大きくなると見ています。私はこれを「脆弱性津波」と呼んでいます。今日はその根拠と、個人・会社それぞれで今すぐできる対策についてお話しします。
「脆弱性津波」とは何か
まず「脆弱性(ぜいじゃくせい)」という言葉について説明します。これはコンピュータのプログラムに見つかった「弱点」のことです。家に例えるなら、鍵が壊れている窓や、誰でも開けられる裏口のようなものです。
世界中で見つかった弱点は、CVEという識別番号を付けて公式に記録・公開されています。私がCVEの公開件数を年別に集計して作ったのが、下のグラフです。
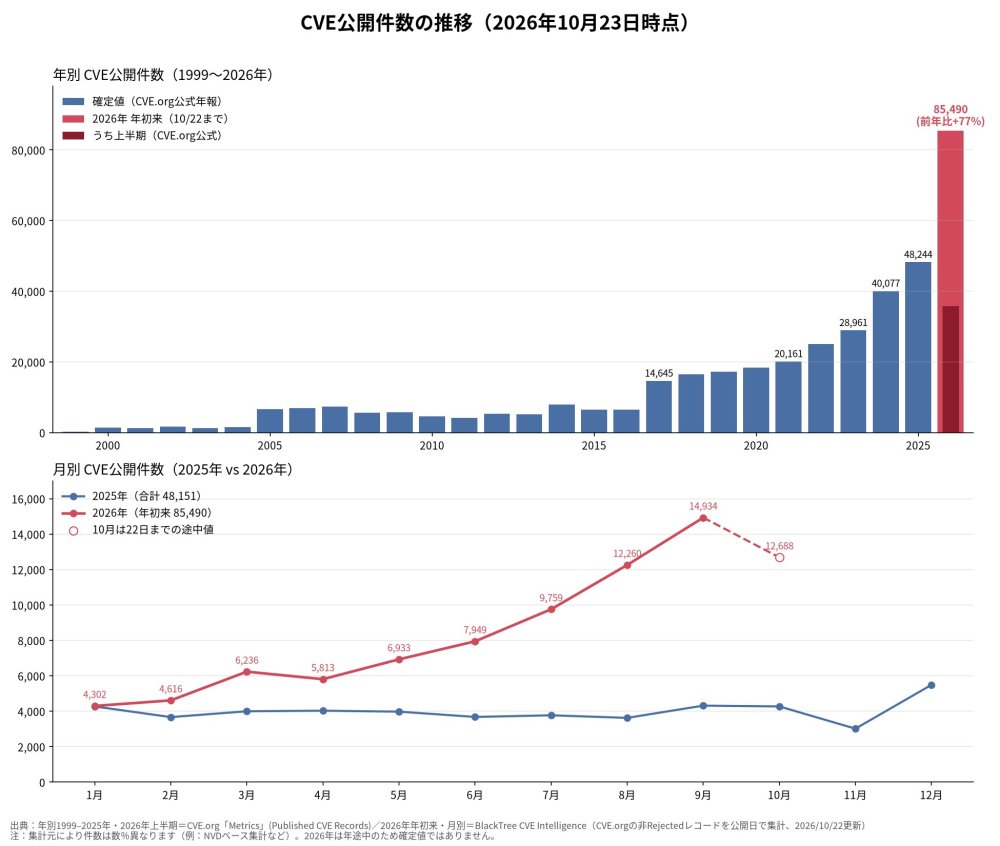
2025年は約48,000件でした。ところが2026年は、10月22日の時点ですでに85,490件。前年比で77%増という異常なペースです。
つまり、プログラムの弱点がかつてないスピードで見つかっている。弱点が見つかること自体は悪いことではありませんが、修正が追いつかなければ攻撃に使われます。これが「脆弱性津波」です。見つかる弱点の数が多すぎて、対応しきれない状態が生まれる。
なぜ急増しているのか。背景にはAI(人工知能)があります。世界的なセキュリティ企業の報告によると、2025年にはAIを利用した攻撃者の活動が前年比89%増加しました。AIによって、一人の攻撃者が狙える標的の数が何倍にも増えています。これは大企業だけの話ではありません。攻撃が大量化するほど、中小企業にも攻撃が届くようになります。
「サイバー攻撃の現場は、去年とはもう違います」
さらに厄介なのが、弱点が公開される前に攻撃される「ゼロデイ攻撃」です。修正プログラムが出る前に攻撃されるため、防ぎようがない場面もある。だからこそ、「防ぐだけ」ではなく「侵入された後にどう対応するか」まで考えておく必要があります。
「もう”防ぐだけ”では足りない時代になりました」
中小企業は狙われている
「大企業は狙われるだろうけど、うちは小さいから大丈夫」と思っている方がいるかもしれません。しかし、実態はまったく逆です。
警察庁の2026年上半期の統計を見ると、ランサムウェアの被害報告123件のうち、79件、つまり64%が中小企業でした。これは半期としては過去最多の数字です。
ここで注目すべきは、攻撃者がどうやって社内に侵入しているかです。感染経路が判明したケースのうち、75〜87%がVPN機器やリモートデスクトップ経由での侵入でした。VPNとは、社外から社内ネットワークに安全に接続するための仕組みです。このVPN機器のソフトウェアが古いまま放置されていると、そこが侵入口になります。
つまり、攻撃者は高度なハッキングをしているわけではなく、「鍵の壊れた入口」を見つけて入ってきているのです。怪しいメールを開かなくても、VPNやリモート接続の管理が甘ければ侵入される可能性があります。
被害に遭った場合の金銭的な影響も深刻です。調査・復旧費用は、回答があった35件のうち21件、つまり60%が1,000万円以上。中小企業にとって、この金額は事業の存続に関わります。
個人でできる対策
難しい話が続きましたが、ここからは具体的にできることをお伝えします。まずは個人としての対策から。すべてを一度にやる必要はありません。できるところから、ひとつずつ進めてください。
パスワードの管理は、一番の基本であり、一番効果の高い対策です。複数のサービスで同じパスワードを使い回していると、ひとつのサービスから情報が漏れた瞬間に、他のサービスにも不正アクセスされるリスクがあります。パスワードマネージャーと呼ばれるアプリを使えば、サービスごとに異なる複雑なパスワードを管理できます。iPhoneにもAndroidにも無料で使える機能が備わっています。
さらに進んだ対策として「パスキー」という仕組みもあります。パスキーは、パスワードの代わりに指紋認証や顔認証でログインできる新しい方式です。パスワードそのものが存在しないため、漏洩のリスクがありません。GoogleやApple、Microsoftなど主要なサービスがすでに対応しています。
「パスワードの使い回しは、仕組みで止める」
「パスキーって何? パスワードとどう違うのか」
「パスキーはどこに保存される? 使えないときの確認ポイント」
パソコンやスマートフォンのソフトウェアアップデートは、こまめに行ってください。アップデートには、見つかった脆弱性を修正するプログラムが含まれています。後回しにすればするほど、攻撃に使われる弱点が残ったままになります。ウイルス対策ソフトも同様に、常に最新の状態にしておいてください。
「お使いのブラウザ、最新版になっていますか?」
使っていないアプリやソフトウェアがあれば、削除してください。入れたまま放置しているソフトウェアにも脆弱性は見つかります。使っていないものは、攻撃される窓口を増やしているだけです。また、中身のわからないソフトウェアをむやみにインストールしないこと。どんな動作をするかわからないプログラムを自分のパソコンに入れるのは、見知らぬ人に家の鍵を渡すようなものです。スマートフォンの場合は、必ず公式のApp StoreやGoogle Playからダウンロードしてください。
「「個人データが漏えいしました」と、身に覚えのないサービスから届いた件」
フィッシング詐欺にも注意が必要です。身に覚えのないパスワード変更通知や購入通知が届いた場合、そのメールのリンクは絶対にクリックしないでください。必ず、自分で検索するかブックマークから公式サイトにアクセスして、本物かどうかを確認してください。
同様に、「メールの容量がいっぱいです」という警告メールが来ても、そのメールからは開かないこと。こうしたメールの多くは偽物です。本物のサービスであれば、自分でログインして確認できるはずです。メールに書かれたリンクを使わず、別の経路からアクセスする。この習慣だけで、フィッシング被害の大半は防げます。
最近はSNSのダイレクトメッセージで脅迫してくるケースも増えています。「あなたの個人情報を入手した」と金銭を要求するメッセージが届いたら、慌てず、絶対に返信しないでください。
「社長の名前で「業務連絡」が届いたら、それは詐欺です」
「脅迫DMが来たとき。社長が知っておきたいセクストーションの初動対応まとめ」
会社でできる対策
会社の対策は項目が多くなりますが、もし1つだけ選ぶなら、社外からアクセスできる機器の確認です。VPN機器、リモートデスクトップ、Wi-Fiルーターなど、インターネットに接続している機器を把握しているかどうか。把握できていなければ、まずリストを作ることが出発点です。リストができたら、それぞれのソフトウェアが最新かどうか、自動更新なのか手動更新なのかを確認してください。自分で確認が難しければ、機器を設置した業者に聞くだけでも前進します。
IDとパスワードの管理も見直してください。従業員ごとに個別のIDを発行し、業務に必要な範囲だけにアクセス権を設定する。退職した社員のアカウントが残っていないかも確認が必要です。
「メールのパスワード、10年前のままになっていませんか」
ホームページやWebシステムについては、信頼できる会社に管理を依頼することが一番です。WebサーバーやメールサーバーなどのOS(Linux)やソフトウェア(PHPなどのプログラム)のセキュリティパッチを適用して最新に保つこと。古いプログラムで動いているWebサイトがあれば、新しいバージョンに対応させること。もし保守管理を委託していないシステムがWebで動いているなら、作ってもらった会社に相談するか、管理を引き受けてくれる会社を探してください。作ったまま放置していることが、一番危険です。
WordPressなどのCMSを使っている場合は、本体やプラグインの更新だけでなく、脆弱性情報が出たときにすぐ対応できる体制があるかどうかが問われます。
「自社のホームページ、誰が守っていますか?」
「更新しているだけでは、ホームページは守れない」
「WordPressに重大な脆弱性。そのニュース、自社に届いていましたか?」
会社が保有する情報についても考えてみてください。公開サーバーに顧客の個人情報や機密データを置いていないか。情報漏洩のリスクは「どんな情報を持っているか」で決まります。ちょっとした操作ミスで大量のデータが流出した事例もあります。
「情報漏洩は「どんな情報を保有しているか」で決まる」
「ドラッグ&ドロップ1回で、17万人分の個人情報が流出した話」
パソコンに関しては、Windows 11より古いバージョンなど、サポートが終了したOSを使い続けていないか確認してください。サポートが終了したOSには、脆弱性が見つかっても修正プログラムが配布されません。社内に古いパソコンが残っていると、そこが侵入口になりえます。
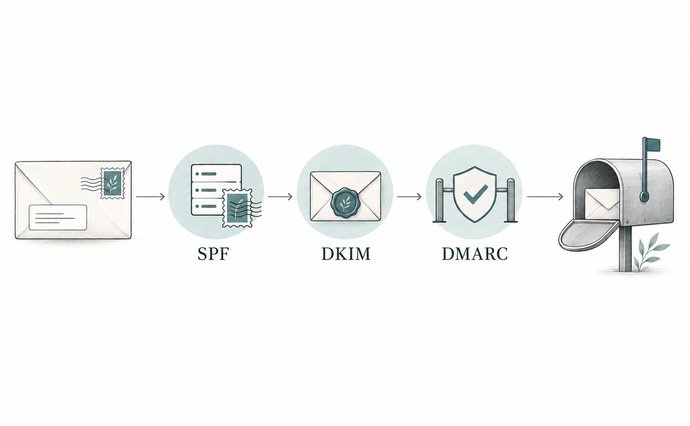
メールのセキュリティ
メールは攻撃の入口としても、業務の基盤としても、守るべきポイントが多い分野です。
まず、仕事のメールアドレスが会社の独自ドメイン(例:xxxxx@自社名.co.jp)になっているかを確認してください。プロバイダのメールアドレスを業務で使い続けていると、回線を変えたときにアドレスが使えなくなるだけでなく、セキュリティ面でも管理が難しくなります。
メールの送受信が暗号化されているかも確認してください。暗号化されていないメールは、途中で内容を読まれる可能性があります。また、DKIMやDMARCといった送信元認証の設定がされていないと、自社から送ったメールが相手に届かなかったり、迷惑メール扱いされたりすることがあります。
「仕事のメールアドレス、会社のものになっていますか」
「そのメール、暗号化されていますか?」
「メールが一部の人にだけ届かない。DKIMの話」
代表メールに大量のスパムが届いて困っている場合は、仕組みで止める方法があります。お問い合わせフォームからの迷惑メールも、裏側の仕組みで大幅に減らせます。
「代表メールに届くスパムを、3つの壁で止める方法」
「お問い合わせフォームの迷惑メール、毎日40通が2通になった話」
社内のIT利用を把握する
見落としがちですが、社員が個人のアカウントで業務データを扱っていないかも確認が必要です。個人のGoogleドライブやDropboxに仕事のファイルが保存されている状態は、退職時にデータが持ち出されるリスクがあるだけでなく、個人アカウントが攻撃されたときに会社の情報まで漏れてしまいます。
AIツールの利用も同様です。業務でChatGPTやGeminiを使うこと自体は問題ありませんが、個人契約のまま業務データを入力していると、そのデータがAIの学習に使われたり、共有リンクから外部に漏れたりするリスクがあります。
「社員の「個人アカウント」に、会社のデータが入っていませんか」
「仕事で使っているGemini、個人の契約のままになっていませんか」
「AIとの会話が検索結果に流出? 共有リンクの設定を確認しましょう」
通信機器の棚卸し
忘れられがちですが、インターネット回線に接続しているルーターにもセキュリティアップデートがあります。家庭でも会社でも、ルーターのファームウェア(内部ソフトウェア)を最新にしておくことが必要です。無線Wi-Fiの親機も同様です。こうした通信機器は「一度設置したらそのまま」になっていることが多いのですが、攻撃者にとってはまさにそこが狙い目です。
そう考えていくと、やるべきことはひとつに集約されます。社内で使っている通信機器と設備をすべてリストアップして、点検すること。ルーター、Wi-Fi、VPN機器、サーバー、NAS(ネットワーク接続型のハードディスク)など、ネットワークにつながっている機器を一覧にして、それぞれのソフトウェアのバージョンを記録する。自動更新に設定されているのか、手動で更新しなければならないのかを把握する。
このリストがあるだけで、何か起きたときの初動がまったく違います。また、脆弱性の情報が公開されたときに「うちにはこの機器があるか、ないか」をすぐに判断できるようになります。私はこのリスト作成を、今すぐやっていただきたいと思っています。
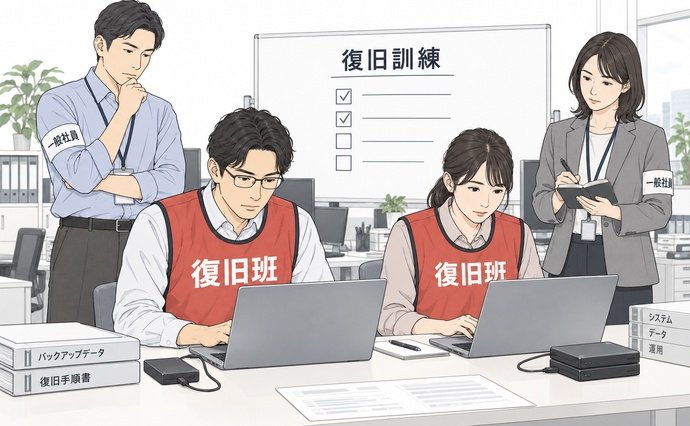
「備えているつもり」が一番危ない
私が一番言いたいのは、バックアップと復旧の準備についてです。
「万が一のためにバックアップは取っています」という会社は多いのですが、先ほどお話ししたとおり、実際に被害に遭った企業のうち、バックアップから復元できなかったケースが72.5%に上ります。原因の多くは、バックアップがネットワークにつながった場所にしか保存されていなかったことです。
ネットワーク上のクラウドストレージやNASだけにバックアップしている場合、攻撃者がネットワークに侵入すれば、そのバックアップも一緒に暗号化されてしまいます。ネットワークにつながっていない外付けハードディスクにバックアップを取り、取り終わったらケーブルを外して保管する。これだけで、最悪の事態でもデータを取り戻せる可能性が残ります。
そして、実際にそのバックアップからデータを復元できるかどうか、定期的に試してみてください。「バックアップは取っている」と「バックアップから復元できる」は別の話です。私は、このデータを巻き戻す訓練を日頃からしておくべきだと考えています。いざというときに手順を調べるところから始めるのと、やったことがあるのとでは、復旧のスピードがまったく違います。
もしすべてが止まったら
もし万が一、すべてのデータが使えなくなったとき、最低限の状態で業務を再開できる手順は決まっていますか?
受注はどうする、製造はどうする、出荷は、請求は。止まると困る業務を順番に洗い出して、それぞれについて「システムが使えないときの代替手段」を考えておく。たとえば手書きの伝票で出荷だけは止めない、電話とFAXで受注は受けられるようにする、といった具体的な手順です。こうした準備があるかないかで、被害に遭ったときの損害額は桁が変わります。
今日お話ししたことは、人によって、会社によって、できるレベルが違うと思います。個人のパスワード管理、会社の機器リスト作成、バックアップの復元テスト。どれかひとつでも、やっておけば被害に遭ったときの回復が早くなります。気になったところから手をつけてみてください。お困りのことがあれば、いつでもご相談ください。
長々と書きました。一番大事なことは、自分や自社の周りにある、機器やソフトウェアは、日ごろからこまめに手入れをしていき、最新の状態を保っていくことです。それができていたら、脆弱性津波が来たとしても、すぐに対応することができるようになると思いますよ。